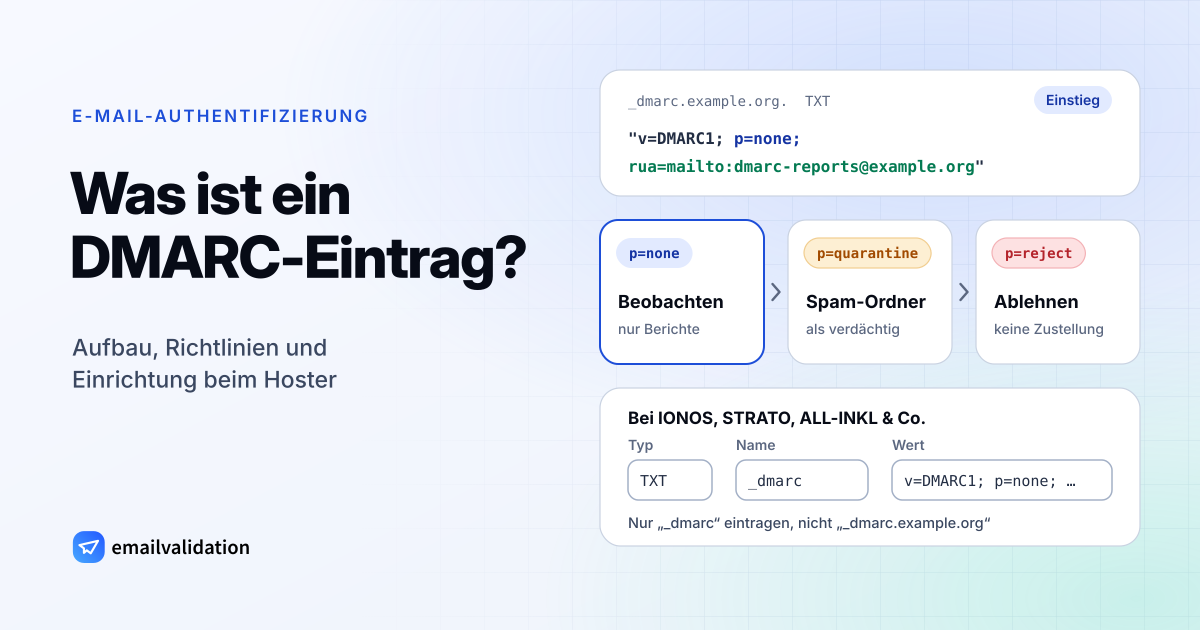
Ein DMARC-Eintrag ist eine Zeile Text im DNS, gespeichert als TXT-Eintrag unter _dmarc vor Ihrer Domain. Er beantwortet empfangenden Mailservern drei Fragen: Woran erkenne ich echte E-Mails dieser Domain? Was tue ich mit den anderen? Und wem melde ich, was ich gesehen habe? So sieht ein DMARC-Eintrag für den Einstieg aus:
_dmarc.example.com. TXT "v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com"
DMARC steht für Domain-based Message Authentication, Reporting, and Conformance. Seit Mai 2026 gilt RFC 9989 als Standard; er löst RFC 7489 und RFC 9091 ab. Die Sammelberichte regelt jetzt RFC 9990, die Fehlerberichte RFC 9991. Bestehende Einträge bleiben gültig.
Funktion: was der DMARC-Eintrag bewirkt
SPF und DKIM prüfen jeweils eine Domain, die Empfänger nie zu sehen bekommen: SPF die Domain des Envelope-Absenders (Return-Path), DKIM die Domain im d=-Tag der Signatur. Ein Fälscher kann beide Prüfungen mit seiner eigenen Domain bestehen und trotzdem rechnung@example.com in die From-Zeile schreiben. Genau diese Lücke schließt DMARC.
Ein Empfänger, der DMARC unterstützt, geht bei jeder eingehenden E-Mail so vor:
- Er liest die Domain aus der From-Adresse, also die Adresse, die Ihre Empfänger sehen.
- Er fragt den TXT-Eintrag unter
_dmarc.plus diese Domain ab. Findet er dort keinen, sucht er bei den übergeordneten Domains weiter; fürnewsletter.example.comgilt so der Eintrag von_dmarc.example.com(RFC 9989, Abschnitt 4.10). - Er prüft, ob SPF oder DKIM bestanden haben und ob die geprüfte Domain zur From-Domain passt. Diese Übereinstimmung heißt Alignment. Ein bestandener Test mit passender Domain genügt.
- Besteht die E-Mail nicht, wendet er die Richtlinie aus dem Tag
pan:none(keine besondere Behandlung),quarantine(als verdächtig behandeln, meist Spam-Ordner) oderreject(Annahme verweigern). Die letzte Entscheidung bleibt beim Empfänger. - In der Regel einmal am Tag, meist für einen UTC-Tag, schickt er einen Sammelbericht an die Adresse aus
rua(RFC 9990). Der Bericht ist eine XML-Datei mit jeder IP-Adresse, die E-Mails mit Ihrer Domain in der From-Zeile gesendet hat, der Zahl der E-Mails und den Ergebnissen von SPF und DKIM. Darin finden Sie vergessene eigene Absender, bevor Sie die Richtlinie verschärfen; wie Sie ihn lesen, steht unter DMARC-Sammelberichte lesen.
Alignment, locker oder streng. Standardmäßig gilt lockeres (relaxed) Alignment: Die geprüfte Domain und die From-Domain müssen nur dieselbe Organisationsdomain haben. bounce.example.com passt also zu example.com. Bei strengem (strict) Alignment müssen beide identisch sein.
| From-Domain | Geprüfte Domain | Locker (relaxed) | Streng (strict) |
|---|---|---|---|
example.com | DKIM d=example.com | passt | passt |
example.com | SPF für bounce | passt | passt nicht |
example.com | DKIM d= | passt nicht | passt nicht |
Weil ein bestandener Test mit passender Domain genügt, lohnt sich DKIM auch bei einem fehlerfreien SPF-Eintrag: Wird eine E-Mail weitergeleitet, stellt ein anderer Server sie zu, und SPF schlägt fehl. Eine DKIM-Signatur übersteht die Weiterleitung dagegen meist.
Ohne DMARC-Eintrag wenden Empfänger DMARC gar nicht an (RFC 9989, Abschnitt 4.10.1). Jeder kann Ihre Domain dann in die From-Zeile setzen, und Sie erfahren nichts davon. Außerdem verlangen Gmail, Yahoo und Outlook.com von Massenversendern einen DMARC-Eintrag; die Einzelheiten stehen in unserem Überblick zu den Absender-Anforderungen von Gmail, Yahoo und Outlook.
Aufbau eines DMARC-Eintrags: die Tags
Ein DMARC-DNS-Eintrag besteht aus Paaren der Form tag=wert, getrennt durch Semikolons. v=DMARC1 steht immer an erster Stelle; fehlt es dort, ignorieren Empfänger den ganzen Eintrag. Die Reihenfolge der übrigen Tags ist beliebig. RFC 9989 kennt diese Tags (Abschnitt 4.7):
| Tag | Erlaubte Werte | Ohne Angabe | Wirkung |
|---|---|---|---|
v | DMARC1 | Pflicht | Version, immer zuerst |
p | none, quarantine, reject | none, wenn rua gesetzt ist | Richtlinie für die Domain. Empfohlen, nicht Pflicht: Ein Eintrag ohne p gilt mit gültigem rua als p=none, sonst wird er ignoriert |
sp | wie p | Wert von p | Richtlinie für bestehende Subdomains |
np | wie p | sp, sonst p | Richtlinie für Subdomains, die im DNS nicht existieren |
t | y, n | n | Testmodus: t=y lässt Empfänger eine Stufe milder handeln |
rua | mailto:-Adressen, durch Komma getrennt | keine Berichte | Ziel der täglichen Sammelberichte |
ruf | mailto:-Adressen | keine Berichte | Ziel der Fehlerberichte zu einzelnen E-Mails |
fo | 0, 1, d, s | 0 | Wann Fehlerberichte entstehen; wirkt nur mit ruf |
adkim | r, s | r | DKIM-Alignment: locker oder streng |
aspf | r, s | r | SPF-Alignment: locker oder streng |
psd | y, n, u | u | Nur für Betreiber öffentlicher Suffixe wie Registries |
Zum Testmodus: Mit p=reject; t=y behandeln Empfänger durchgefallene E-Mails wie bei quarantine, mit p=quarantine; t=y wie bei none. Auf die Berichte hat t keinen Einfluss.
Was weggefallen ist: RFC 9989 führt den Tag pct, mit dem sich die Richtlinie bisher auf einen Prozentsatz der E-Mails beschränken ließ, nur noch als historisch; an seine Stelle tritt t. Auch rf und ri aus RFC 7489 gelten als historisch, und unbekannte Tags müssen Empfänger ignorieren. Nicht jeder Empfänger hat umgestellt: Googles DMARC-Anleitung beschreibt weiterhin pct und RFC 7489, empfiehlt, pct bei der Einführung von DMARC anzugeben, und sagt, dass Gmail keine ruf-Fehlerberichte verschickt. Ein Eintrag wie STRATOs Beispiel v=DMARC1; p=quarantine; pct=100 bleibt deshalb gültig; pct=100 war schon nach RFC 7489 der Standardwert (Abschnitt 6.3).
DMARC-Eintrag: Beispiele für typische Fälle
Ersetzen Sie in allen Beispielen die Domain und die Berichtsadresse durch Ihre eigenen.
Einstieg: beobachten, ohne etwas zu ändern. Die Zustellung bleibt, wie sie ist; die Berichte zeigen, welche Server mit Ihrer Domain senden.
_dmarc.example.com. TXT "v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com"
Quarantäne mit Sicherheitsnetz. Die Richtlinie steht schon auf quarantine, Empfänger nach RFC 9989 handeln wegen t=y aber noch wie bei none. Nehmen Sie t=y heraus, sobald die Berichte sauber sind.
_dmarc.example.com. TXT "v=DMARC1; p=quarantine; t=y; rua=mailto:dmarc-reports@example.com"
Voller Schutz. Durchgefallene E-Mails werden abgelehnt, erfundene Subdomains wie rechnung-123.example.com ebenfalls.
_dmarc.example.com. TXT "v=DMARC1; p=reject; np=reject; rua=mailto:dmarc-reports@example.com"
Voller Schutz mit strengem Alignment. Für eine Domain, die alle E-Mails selbst signiert und selbst versendet: SPF oder DKIM muss genau für example.com bestehen, eine Subdomain wie bounce.example.com genügt nicht.
_dmarc.example.com. TXT "v=DMARC1; p=reject; adkim=s; aspf=s; rua=mailto:dmarc-reports@example.com"
Hauptdomain streng, Subdomains noch im Aufbau. Etwa wenn ein Newsletter-Dienst über news.example.com sendet und noch nicht sauber eingerichtet ist.
_dmarc.example.com. TXT "v=DMARC1; p=reject; sp=none; rua=mailto:dmarc-reports@example.com"
Domain, die keine E-Mails sendet. Dazu gehört der SPF-Eintrag v=spf1 -all, siehe SPF-Eintrag.
_dmarc.example.com. TXT "v=DMARC1; p=reject"
Berichte an eine andere Domain. Zeigt rua auf eine Adresse außerhalb Ihrer Domain, etwa bei einem DMARC-Berichtsdienst unter reports.example.net, senden Empfänger nur, wenn diese Domain zustimmt. Dafür steht dort ein TXT-Eintrag v=DMARC1 unter example (RFC 9990, Abschnitt 4; ALL-INKL beschreibt dasselbe in seiner Anleitung). Berichtsdienste legen diesen Eintrag für ihre Kunden an. Zeigt rua auf ein Postfach unter einer anderen Domain, die Sie selbst betreiben, legen Sie ihn selbst an.
Google Workspace. Der Eintrag ist bei jedem Postfachanbieter derselbe. Google empfiehlt, nach dem Einrichten von SPF und DKIM 48 Stunden zu warten, bevor Sie DMARC einschalten, und mit p=none zu beginnen.
DMARC-Eintrag bei IONOS, STRATO, ALL-INKL und mittwald setzen
Den Eintrag setzen Sie dort, wo das DNS Ihrer Domain verwaltet wird. Überall sind es dieselben drei Angaben: Typ TXT, Name _dmarc und der Wert. Prüfen Sie vorher, ob schon ein DMARC-Eintrag existiert: Bei STRATO und ALL-INKL ist das ab Werk der Fall. Die Schritte stammen aus den Hilfeseiten der Anbieter (geprüft am 29. Oktober 2026).
IONOS
- Im IONOS-Konto bei der Domain unter Aktionen auf die drei Punkte klicken und DNS wählen.
- Record hinzufügen anklicken und als Typ TXT wählen.
- Im Feld Hostname
_dmarceintragen, im Feld Wert die Tags, zum Beispielv=DMARC1; p=none; rua=mailto:dmarc-reports@example.com. - Optional eine TTL wählen, dann Speichern.
IONOS übernimmt die Änderung sofort; bis sie überall sichtbar ist, kann es laut IONOS bis zu einer Stunde dauern (IONOS-Hilfe).
STRATO
Bei STRATO ist DMARC bereits aktiv, mit der STRATO Standard DMARC-Regel. Für einen eigenen Eintrag:
- Die DNS-Einstellungen der Domain öffnen und Keine STRATO-DMARC-Regel wählen.
- Einen TXT-Eintrag mit dem Präfix
_dmarcanlegen. STRATO nennt als Beispielv=DMARC1; p=quarantine; pct=100und stattquarantineje nach gewünschter Richtlinienoneoderreject. - Einstellung übernehmen klicken und das für jede weitere Domain wiederholen.
Zurück zur STRATO-Regel kommen Sie nur, wenn kein TXT-Eintrag mit dem Präfix _dmarc mehr existiert; löschen Sie diese also zuerst (STRATO-FAQ). Wo die DNS-Einstellungen im Kunden-Login liegen, beschreibt die SPF-Anleitung.
ALL-INKL
ALL-INKL setzt standardmäßig v=DMARC1; p=none;, also eine Richtlinie, die nur beobachtet. Ändern lässt sie sich im KAS:
- Im KAS unter Tools → DNS-Einstellungen die Domain öffnen.
- Den vorhandenen DMARC-Eintrag bearbeiten oder einen neuen DNS-Eintrag erstellen.
- Name
_dmarc, TypTXT; eine Prio gibt es für diesen Typ nicht. Unter Data/Value den Wert eintragen; er beginnt mitv=DMARC1;und brauchtp=.
Senden Sie über einen externen Mailserver, passen Sie laut ALL-INKL zuerst SPF an und hinterlegen dessen DKIM-Schlüssel (ALL-INKL-Anleitung).
mittwald
mittwald beschreibt DMARC in seiner FAQ nur knapp, und die Schritte dort beziehen sich auf den DNS-Editor im Kundencenter:
- Die Subdomain
_dmarczuerst in der Domain-Übersicht anlegen. Laut mittwald ist die spezielle Subdomain „_dmarc.“ vorher zu erstellen. - Im DNS-Editor der Domain für diese Subdomain einen TXT-Eintrag mit dem DMARC-Wert hinterlegen.
Speziellen Support zu DMARC bietet mittwald nach eigener Aussage nicht an (mittwald: DKIM und DMARC, DNS-Editor). Ob Ihr Eintrag angekommen ist, prüfen Sie danach mit dem Checker unten.
Häufige Fehler beim Einrichten
Meldet ein Checker „kein DMARC-Eintrag gefunden“, obwohl Sie einen angelegt haben, liefert die Abfrage unter _dmarc. plus Ihre Domain keinen brauchbaren Eintrag. Häufige Ursachen sind die ersten fünf Punkte dieser Liste:
- Voller Name im Namensfeld. Wer
_dmarc.example.comeinträgt, wo die Oberfläche den Domainnamen selbst anhängt, erzeugt_. Empfänger finden dann keinen Eintrag.dmarc .example .com .example.com - Zwei Einträge. Wer einen neuen Eintrag anlegt, statt den vorhandenen zu ändern, hat zwei. Bei mehr als einem DMARC-Eintrag verwerfen Empfänger alle (RFC 9989, Abschnitt 4.10).
v=DMARC1nicht am Anfang oder falsch geschrieben: Der Eintrag wird ignoriert.- Eintrag auf der falschen Domain. DMARC gehört auf die Domain Ihrer Absenderadresse, nicht nur auf
wwwund nicht auf die Domain Ihres Newsletter-Dienstes. - Eintrag gerade erst angelegt. Abfragen liefern noch die alte, zwischengespeicherte Antwort, bis deren Gültigkeit (TTL) abläuft. Warten Sie so lange und prüfen Sie dann erneut.
- Zu früh
reject. Wer ohne Berichte gleich ablehnt, blockiert leicht eigene Rechnungen, Shop-Bestätigungen oder Newsletter, die über einen Dienst ohne passendes SPF oder DKIM laufen.
DMARC-Sammelberichte lesen
Sammelberichte kommen per E-Mail als komprimierte XML-Anhänge, meist einer pro Empfänger und Tag (RFC 9990). Der Dateiname nennt den Empfänger, Ihre Domain und den Zeitraum, zum Beispiel mail. In der Datei beschreibt jedes record-Element eine sendende IP-Adresse. Ein gekürztes Beispiel:
<feedback>
  <report_metadata>
    <org_name>mail.receiver.example</org_name>
    <date_range><begin>1013662812</begin><end>1013749130</end></date_range>
  </report_metadata>
  <policy_published>
    <domain>example.com</domain>
    <p>none</p>
  </policy_published>
  <record>
    <row>
      <source_ip>203.0.113.25</source_ip>
      <count>412</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>pass</dkim>
        <spf>fail</spf>
      </policy_evaluated>
    </row>
    <identifiers><header_from>example.com</header_from></identifiers>
    <auth_results>
      <dkim><domain>example.com</domain><selector>s1</selector><result>pass</result></dkim>
      <spf><domain>bounce.esp.example.net</domain><scope>mfrom</scope><result>pass</result></spf>
    </auth_results>
  </record>
</feedback>
So lesen Sie es: 412 E-Mails von 203.0.113.25 trugen example.com in der From-Zeile. DKIM hat für example.com bestanden, und diese Domain passt zur From-Domain; damit hat DMARC bestanden. SPF hat ebenfalls bestanden, aber für die Bounce-Domain des Dienstes. Das zählt nicht als Alignment, deshalb steht in policy_evaluated <spf>fail</spf>.
Ordnen Sie die Absender jedes Berichts einer von drei Gruppen zu:
- Eigene Dienste, die mit Alignment bestehen. Hier ist nichts zu tun.
- Eigene Dienste, die durchfallen. Etwa ein Newsletter-Tool oder CRM, das nicht mit DKIM für Ihre Domain signiert oder in Ihrem SPF-Eintrag fehlt. Bringen Sie diese Dienste in Ordnung, bevor Sie
p=noneverlassen. - Absender, die Sie nicht kennen. Fälschungen oder Weiterleitungen über Mailinglisten. Genau diese E-Mails soll Ihre Richtlinie stoppen.
Ab mehr als einer Handvoll Absender wird das rohe XML unübersichtlich; DMARC-Berichtsdienste werten die Berichte aus und fassen sie für Sie zusammen.
DMARC schrittweise einführen
- SPF und DKIM einrichten für jeden Dienst, der mit Ihrer Domain sendet: siehe SPF-Eintrag und DKIM-Eintrag (Anleitung auf Englisch).
p=nonemitruaveröffentlichen und die Berichte einige Wochen lang lesen, bis jeder legitime Absender mit Alignment besteht.- Auf
p=quarantinewechseln, auf Wunsch zuerst mitt=y, damit Empfänger noch eine Stufe unter der Richtlinie bleiben. - Auf
p=rejectwechseln, sobald die Quarantäne keine Beschwerden auslöst. Ergänzen Siespodernp, wenn Ihre Subdomains eine eigene Richtlinie brauchen. Eine Richtlinie mitquarantineoderrejectist außerdem die erste Voraussetzung für BIMI (Anleitung auf Englisch), mit dem Postfachanbieter Ihr Logo neben Ihren E-Mails zeigen. - Weiter Berichte lesen. Jedes neue Tool, das mit Ihrer Domain sendet, braucht SPF oder DKIM, bevor es live geht.
DMARC-Eintrag erstellen und prüfen
Den Wert für jeden dieser Schritte müssen Sie nicht von Hand schreiben: Mit dem Tool DMARC-Eintrag erstellen wählen Sie Richtlinie und Berichtsadresse und erhalten Name und Wert zum Kopieren, mit Feldbezeichnungen für STRATO, IONOS, ALL-INKL, domainfactory und Cloudflare.
Nach dem Speichern sehen Sie hier, was Empfänger abfragen:
Live-DNS-Abfrage über DNS-over-HTTPS. Sie können auch eine E-Mail-Adresse einfügen.
Der DMARC-Checker erklärt dasselbe Ergebnis Tag für Tag. DMARC baut auf SPF und DKIM auf: Prüfen Sie beide mit dem SPF-Checker und dem DKIM-Checker, bevor Sie von p=none zu quarantine wechseln. Wie sich eine echte E-Mail bei SPF, DKIM und DMARC schlägt, zeigt der E-Mail-Spam-Checker.
Lehnt ein Empfänger E-Mails wegen Ihrer DMARC-Richtlinie ab, kommen sie mit Codes wie 550 5.7.26 bei Gmail oder 550 5.7.509 bei Microsoft 365 zurück. Was sie bedeuten, erklärt unsere englische Übersicht der SMTP-Fehlercodes.
Quellen
Geprüft am 30. Oktober 2026:
- Standards: RFC 9989 (DMARC), RFC 9990 (Sammelberichte), RFC 9991 (Fehlerberichte), RFC 7489, Abschnitt 6.3
- Mailbox-Anbieter: Google: DMARC einrichten
- Hoster: IONOS: DMARC-Record konfigurieren, STRATO: DMARC aktivieren, ALL-INKL: DMARC, mittwald: Was ist DKIM und DMARC?, mittwald: DNS-Editor